 首页 / 关于我们 / 新闻动态

微信公众号
微信公众号
勒索病毒、数据泄露,已是企业高频安全危机,小企停工、大厂被罚屡见不鲜。更糟的是,很多企业中招后才发现,安全防线早已失效。
作为一家在信息安全领域深耕多年的系统集成商,齐思达希望通过这篇文章,帮助企业看清一次勒索攻击通常怎么打进来,以及该怎样筑起真正能挡住风险的防线。
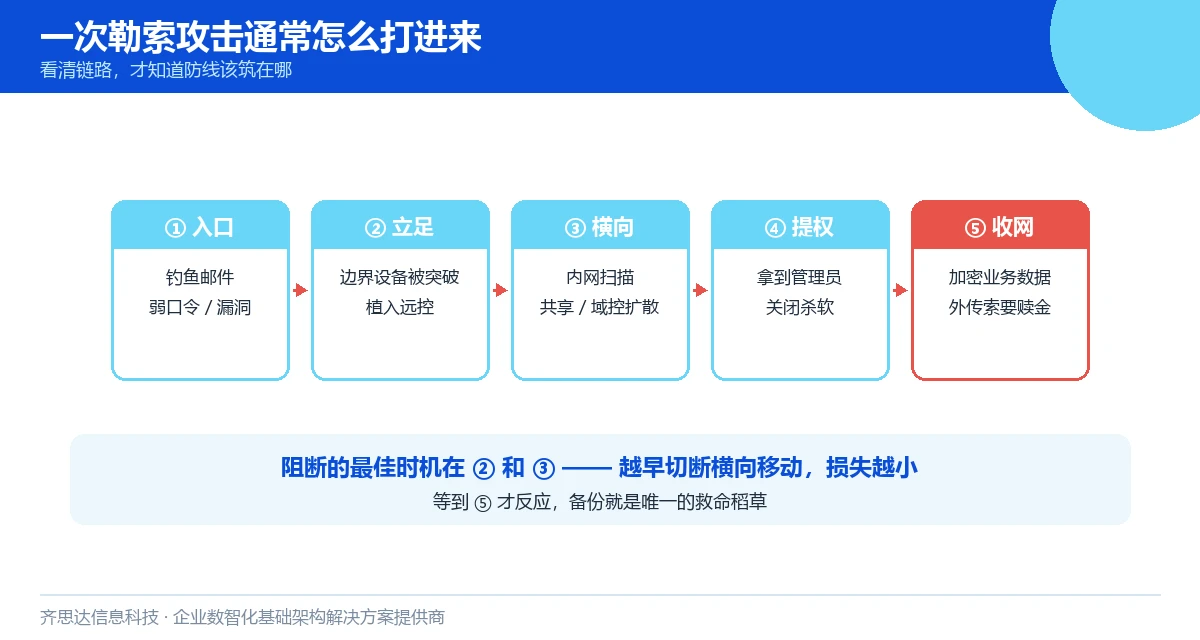
一次典型的勒索攻击通常会经历五个阶段:
① 入口:钓鱼邮件、弱口令、 exposed 漏洞,是最常见的突破口。
② 立足:边界设备被突破后,攻击者会在内网植入远控木马。
③ 横向:通过内网扫描、共享目录、域控扩散,寻找高价值目标。
④ 提权:拿到管理员权限后,关闭杀毒软件、备份服务。
⑤ 收网:加密业务数据,并外传索要赎金。
阻断的最佳时机在 ② 和 ③。越早切断横向移动,损失越小。等到 ⑤ 才反应,备份就是唯一的救命稻草。
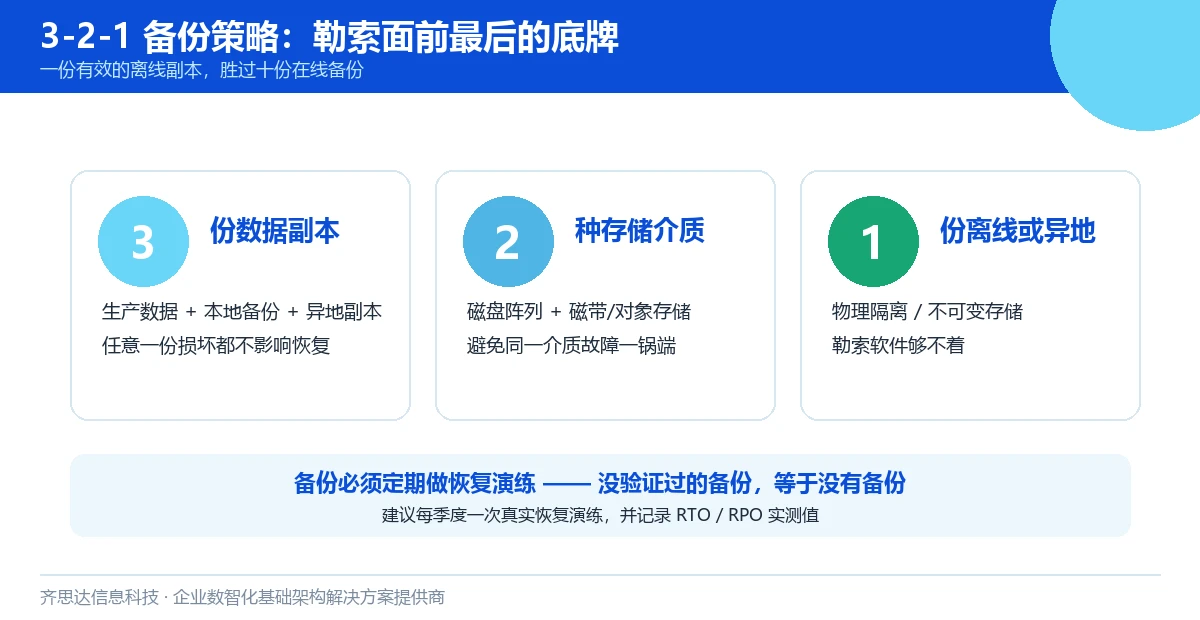
3-2-1 备份策略是国际公认的基础防御:保留 3 份数据副本、使用 2 种不同存储介质、至少 1 份离线或异地保存。核心逻辑是:勒索软件删不掉它够不着的备份。
但备份不是“拷一份就完事”。齐思达建议企业每季度做一次真实恢复演练,并记录 RTO(恢复时间目标)和 RPO(恢复点目标)的实测值。没验证过的备份,等于没有备份。
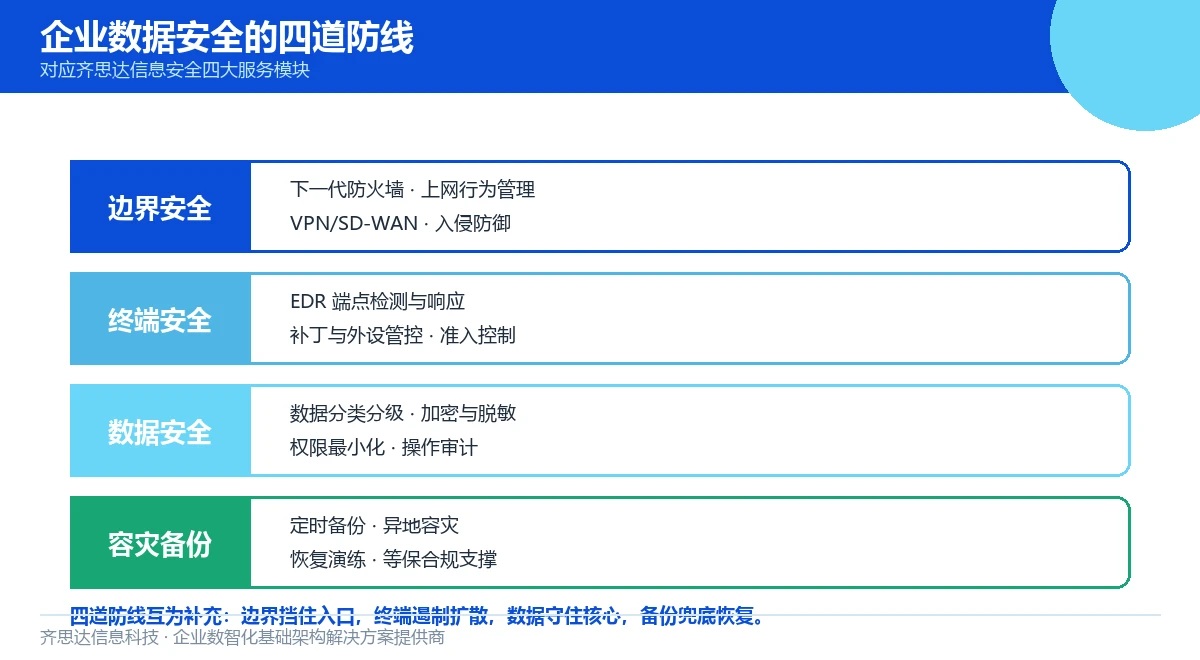
单一产品挡不住有组织的攻击,企业需要多道防线互相配合:
边界安全:下一代防火墙、上网行为管理、入侵防御,先把入口收紧。
终端安全:EDR 端点检测与响应、补丁管理、外设管控,把扩散遏制住。
数据安全:分类分级、加密脱敏、权限最小化、操作审计,守住核心资产。
容灾备份:定时备份、异地容灾、恢复演练,提供最后的恢复能力。
这四道防线正好对应齐思达信息安全的四大服务模块。我们不做“堆盒子”式的方案,而是根据客户网络现状,设计可落地、可运维、可扩展的分层防御体系。
勒索病毒不会先打招呼。企业要做的不是追求“绝对安全”,而是把防御纵深做出来、把备份真正做可靠。齐思达愿意帮助企业做一次安全现状评估,找到最薄弱的环节,把钱花在刀刃上。
作者简介:齐思达信息科技,专注企业数智化基础架构,服务覆盖信息安全、智慧园区、云计算、IT 基础架构四大领域。
服务热线:0757-23819339
弱电安全部:邹修洪 18923268623
业务总负责:曹召军 18928600363
官方固话:0757-23819339
联系地址:广东省佛山市顺德区北滘镇人昌路5号天玑国际大厦708单元

公众号

抖音号

视频号
Copyright © 广东齐思达信息科技有限公司 版权所有 备案号:粤ICP备11051152号
技术支持: 万迪网络